Por: Angélica Bravo
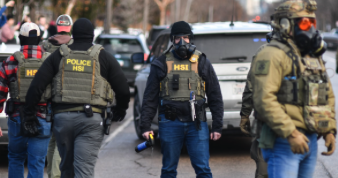
Washington.— Más de 41 mil empleados y contratistas del Departamento de Seguridad Nacional de Estados Unidos (DHS), incluidos agentes del Servicio de Inmigración y Control de Aduanas (ICE) y de la Patrulla Fronteriza (CBP), quedaron expuestos tras la publicación de información interna en internet.
La filtración fue atribuida a un grupo de hackers que se identifica como Department of Peace. El material fue entregado a la organización sin fines de lucro Distributed Denial of Secrets, que difundió los archivos, mientras una investigadora de seguridad digital participó en la creación de una base de datos consultable denominada Icepick.
Entre los registros aparecen nombres, cargos, teléfonos, correos electrónicos laborales, oficinas y asignaciones. De acuerdo con reportes periodísticos, también hay referencias a estructuras internas y actividades relacionadas con operaciones encubiertas y sistemas de vigilancia.
La información publicada comprende personal de distintas áreas del DHS. Los reportes disponibles identifican alrededor de 21 mil registros relacionados con la Patrulla Fronteriza y aproximadamente 6 mil 600 correspondientes a empleados de ICE, aunque las cifras pueden variar según la clasificación de los archivos.
El grupo responsable sostiene que su objetivo es exhibir las operaciones de la dependencia y promover la rendición de cuentas. Sin embargo, funcionarios y especialistas han advertido que la exposición de identidades y relaciones laborales podría facilitar amenazas, acoso y riesgos para investigaciones sensibles.
El DHS confirmó que tiene conocimiento de una posible vulneración y aseguró que trabaja para atender el incidente y proteger a sus empleados. Este jueves 29 de octubre, la dependencia también buscó que el proveedor de alojamiento de la base de datos restringiera el acceso al material, al considerar que podría poner en peligro a más de 40 mil personas.
Por su parte, la empresa tecnológica Okta, cuyo sistema de acceso fue señalado por los hackers como una posible vía de entrada, afirmó que no cuenta con evidencia de que sus propios sistemas o datos hayan sido comprometidos. Por ello, el mecanismo exacto de la intrusión aún no está plenamente confirmado.









 Trends2 días ago
 Estado1 día ago
 Granjas Carrol1 día ago
 Trends2 días ago
 Sn Pedro Cholula1 día ago
 Trends2 días ago
 Portada1 día ago
 Estado1 día ago